Attention au faux site de vêtements Cotton On
La marque de vêtements Cotton On obtient le transfert d’un nom de domaine cybersquatté hébergeant un faux site internet.
Étiquettes : Contrefaçon, Contrefaçon Vêtements
Publié le mardi 10 novembre 2026 par Jean-François POUSSARD
Le phishing contre X prend une nouvelle dimension avec une décision UDRP rendue le 5 novembre 2026 par l’Organisation Mondiale de la Propriété Intellectuelle (OMPI). Dans cette affaire, X Corp. obtient le transfert de 47 noms de domaine utilisés dans le cadre d’une campagne coordonnée d’hameçonnage. L’objectif : usurper l’identité de la célèbre plateforme sociale pour dérober les identifiants et prendre le contrôle des comptes de ses utilisateurs.
Cette décision D2026-4297 met en lumière une stratégie particulièrement structurée. Elle rappelle également qu’un nom de domaine inactif peut participer à une opération frauduleuse et engager la responsabilité de son titulaire.
La société plaignante, X Corp., exploite une plateforme de réseautage social en ligne et une application mobile de renommée internationale. Depuis septembre 2023, elle commercialise ses services sous la marque X.
Souvent présentée comme une « place publique mondiale », la plateforme permet aux utilisateurs inscrits de publier, consulter et partager des informations, des images, des photographies, des fichiers audio et vidéo ou encore des contenus de divertissement. Ces échanges prennent la forme de publications publiques, de messages privés et de discussions au sein de communautés en ligne.
X constitue aujourd’hui un espace de référence pour des millions d’utilisateurs. Le public y suit quotidiennement l’actualité, ses centres d’intérêt et les événements importants.
Cette notoriété repose notamment sur une large diffusion internationale, des investissements publicitaires et la reconnaissance de ses services. La société propose ses prestations technologiques sur son site officiel, accessible à l’adresse www.X.com.
Sur le plan juridique, X Corp. détient de nombreux enregistrements de marques dans différentes juridictions. Son portefeuille comprend notamment des droits aux États-Unis, dans l’Union européenne, au Royaume-Uni et en Arabie saoudite. Cette protection internationale constitue un élément essentiel de la défense de la marque contre les utilisations frauduleuses.
Les 47 noms de domaine litigieux présentent une structure similaire : un terme évocateur associé à la marque X et à son extension .com.
Parmi les exemples examinés figurent :
Les noms de domaine ont été enregistrés entre le 21 avril et le 13 juillet 2026 auprès du bureau d’enregistrement Dynadot Inc. Le défendeur unique, Mark Zahide, réside aux États-Unis.
Selon X Corp., ces 47 noms de domaine constituent la façade d’une opération d’hameçonnage coordonnée et continue. Le défendeur les a enregistrés afin de créer une fausse association avec la plateforme, d’usurper son identité et de mener des activités frauduleuses.
Le défendeur n’est affilié ni à X Corp., ni autorisé à exploiter sa marque, ni habilité à enregistrer des noms de domaine intégrant le signe X.
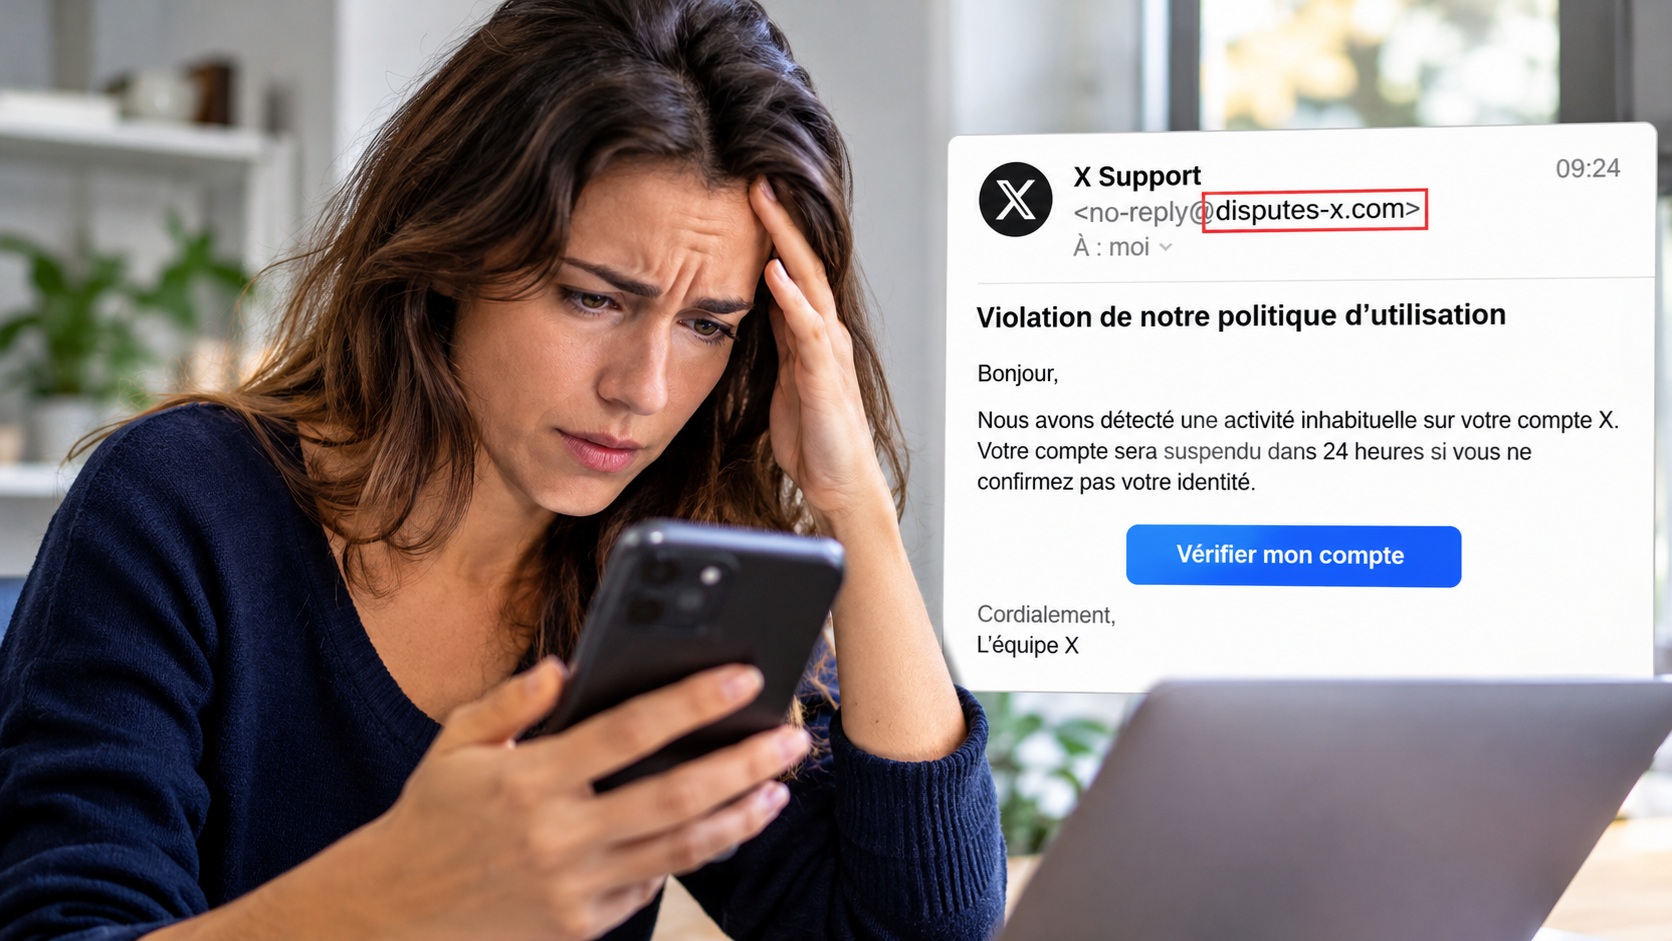
Le mode opératoire décrit dans la plainte repose sur des campagnes de phishing par courriel. Les utilisateurs reçoivent de faux messages présentés comme des communications officielles de X. Ces messages évoquent notamment une violation des règles de la plateforme, une notification DMCA ou une demande d’appel.
Pour renforcer leur crédibilité, les fraudeurs ajoutent souvent une échéance artificielle. Ils menacent, par exemple, de suspendre un compte si son titulaire ne réagit pas dans un délai déterminé.
Les courriels contiennent ensuite des liens vers des pages hébergées sur les noms de domaine litigieux ou accessibles par leur intermédiaire. Ces pages reproduisent l’apparence des véritables interfaces de connexion et de recours de X : mise en page, typographie, couleurs et logo officiel.
La victime est alors invitée à communiquer ses identifiants de connexion ainsi que ses codes d’authentification à deux facteurs (2FA). Ces informations permettent aux fraudeurs de prendre le contrôle des comptes en temps réel.
Un élément technique renforce les soupçons d’une opération centralisée : les pages falsifiées présentent un modèle commun, une icône et une empreinte numérique récurrente sur les différents domaines.
La plainte contient notamment des exemples de courriels frauduleux et une capture d’écran d’une fausse page du « Centre d’aide » de X accessible depuis disputes-x.com. Le logo officiel de la plateforme apparaît aussi bien dans le message que sur cette page.
L’un des enseignements importants de cette décision concerne les noms de domaine qui ne renvoient vers aucun site web actif.
En effet, X Corp. indique que certains domaines ne présentent pas de contenu accessible au moment de la procédure. Pourtant, cette absence d’exploitation visible ne suffit pas à écarter la mauvaise foi.
Le panel rappelle le principe de la détention passive (passive holding), reconnu dans la jurisprudence UDRP. L’absence de site actif ne fait pas automatiquement obstacle à une constatation de mauvaise foi.
Dans cette affaire, plusieurs éléments convergent : la notoriété de la marque X, la composition des noms de domaine, leur structure commune, leur enregistrement sur une période d’environ trois mois et les preuves concrètes d’usurpation constatées sur disputes-x.com.
Le panel considère donc que les domaines inactifs s’inscrivent dans la même opération frauduleuse. Leur absence d’utilisation apparente ne protège pas leur titulaire.
Le défendeur n’a pas répondu à la plainte. Après vérification des conditions de procédure, l’OMPI a désigné Robert A. Badgley comme expert unique le 30 octobre 2026.
Le panel examine les trois conditions cumulatives prévues par la procédure UDRP.
Premièrement, la similitude avec une marque protégée. Les 47 noms de domaine intègrent tous la marque X. L’ajout de termes génériques ou descriptifs ne supprime pas le risque de confusion. Le premier critère est donc satisfait.
Deuxièmement, l’absence de droits ou d’intérêts légitimes. Le défendeur ne justifie d’aucun droit sur les noms de domaine. De plus, les éléments non contestés démontrent leur utilisation dans une opération d’usurpation et de phishing. Une telle activité ne peut constituer un intérêt légitime.
Troisièmement, l’enregistrement et l’utilisation de mauvaise foi. Le panel retient notamment deux circonstances : la volonté d’attirer les internautes en créant une confusion avec la marque X, conformément au paragraphe 4(b)(iv) de la politique UDRP, et l’enregistrement systématique de 47 noms de domaine pour empêcher le titulaire de la marque de les utiliser, conformément au paragraphe 4(b)(ii).
Le 5 novembre 2026, Robert A. Badgley ordonne donc le transfert des 47 noms de domaine à X Corp.
Cette affaire illustre une évolution importante des menaces numériques. Les fraudeurs ne se limitent plus à un ou deux faux sites. Ils peuvent constituer de véritables infrastructures reposant sur des dizaines de noms de domaine, avec des structures et des éléments techniques communs.
Cette affaire rappelle d’autres campagnes visant à usurper l’identité de grandes plateformes numériques. Nous avions notamment évoqué une précédente procédure UDRP concernant une opération de phishing ciblant Twitter, avant son changement de marque en X. Ces affaires démontrent que les noms de domaine frauduleux constituent un outil privilégié pour détourner les utilisateurs et récupérer leurs identifiants.
Pour les entreprises et les titulaires de marques, la surveillance des noms de domaine constitue donc un levier essentiel de prévention. Elle permet de détecter les enregistrements suspects, d’identifier les campagnes d’usurpation et de préparer une intervention adaptée.
La décision D2026-4297 rappelle enfin qu’un nom de domaine apparemment inactif ne doit pas être considéré comme inoffensif. Derrière une simple adresse Internet peut se cacher un dispositif de phishing beaucoup plus vaste.
À propos de Faux.fr par Solidnames
FAUX.FR est un vrai site d’informations de SOLIDNAMES, société spécialisée dans les noms de domaine internet.
FAUX.FR est un site web d’actualité traitant de faux sites web vendant de la contrefaçon et de faux mails utilisés pour du phishing.
SOLIDNAMES propose des services de surveillance de marque, de rachat et de gestion de noms de domaine.
SOLIDNAMES est un bureau d’enregistrement accrédité par l’AFNIC pour l’achat de nom de domaine.
La société SOLIDNAMES a été créée par Anthony DON et Jean-François POUSSARD. L’entreprise évolue dans le coworking SOLIDPLACES à Bordeaux.
SOLIDNAMES et ses noms de prestations Brand Alert et SecURL sont des marques enregistrées, protégées et surveillées 😊.
 Copie du site internet de SOLVAY
 Une vague de cybersquatting autour des maillots de bain Miraclesuit
 Un faux site Kurgo d’équipements pour chiens
 Contrefaçon C&A : une nouvelle décision UDRP contre les fausses boutiques en ligne
 Une vague de phishing DSP2 vise le Crédit Mutuel
 La marque de maillot de bain Hunza G dans les eaux troubles de la contrefaçon
 Onze faux sites de chaussures Wonders récupérés par la marque
La marque de vêtements Cotton On obtient le transfert d’un nom de domaine cybersquatté hébergeant un faux site internet.
Étiquettes : Contrefaçon, Contrefaçon Vêtements
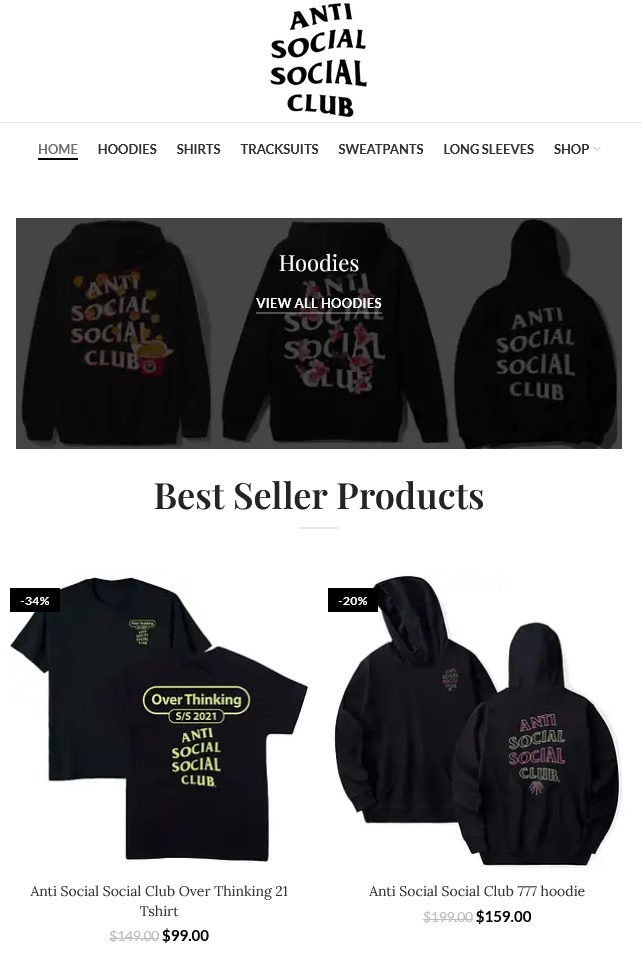
La marque de mode américaine Anti Social Social Club remporte une procédure extrajudiciaire « UDRP » contre un nom de domaine hébergeant un faux site web.
Étiquettes : Contrefaçon, Contrefaçon Vêtements

La marque de Champagne Mailly remporte une victoire contre une tentative d’usurpation d’identité numérique après le transfert du nom de domaine litigieux
Étiquettes : Usurpation d'identité par mail