Des mails de phishing usurpant l’identité de l’Assurance Maladie connaissent une recrudescence préoccupante, avec des campagnes d’hameçonnage particulièrement ciblées visant les assurés français.
Depuis plusieurs semaines, plusieurs courriels frauduleux circulent. Leur objectif est clair : usurper l’identité de l’Assurance Maladie afin de collecter des données personnelles et bancaires. Ces messages utilisent des éléments de langage crédibles. Toutefois, ils reposent sur des noms de domaine litigieux et des techniques classiques de phishing.
Des courriels de phishing Assurance Maladie bien rodés
Les fraudeurs exploitent des scénarios anxiogènes. Ils évoquent une expiration de droits ou une vérification urgente. Ainsi, ils incitent la victime à cliquer rapidement sur un lien frauduleux.
Voici deux exemples de courriels observés récemment :
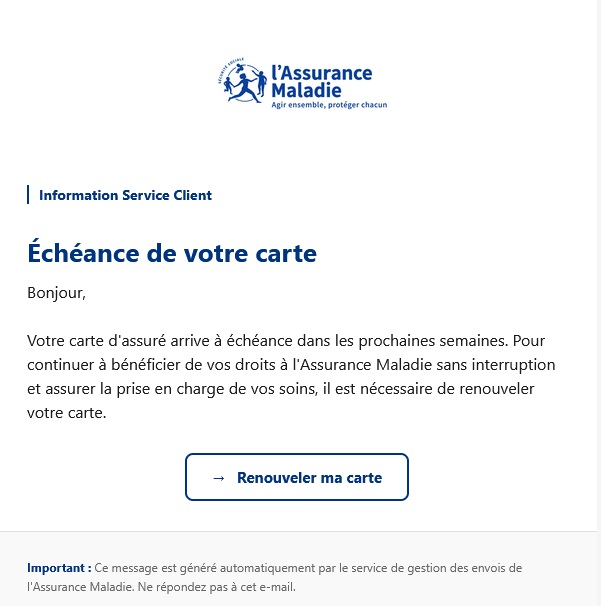
Objet : Votre carte arrive à expiration : actualisez-la pour maintenir vos remboursements Information Service Client
Échéance de votre carte
Bonjour,
Votre carte d’assuré arrive à échéance dans les prochaines semaines. Pour continuer à bénéficier de vos droits à l’Assurance Maladie sans interruption et assurer la prise en charge de vos soins, il est nécessaire de renouveler votre carte.
→ Renouveler ma carte
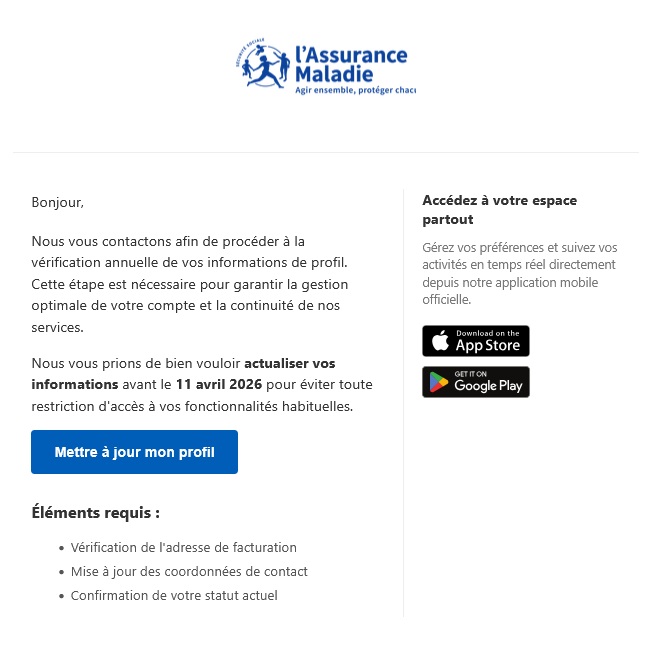
Objet : Avis: notification médicale Bonjour,
Nous vous contactons afin de procéder à la vérification annuelle de vos informations de profil.
Cette étape est nécessaire pour garantir la gestion optimale de votre compte et la continuité de nos services. Nous vous prions de bien vouloir actualiser vos informations avant le 11 avril 2026 pour éviter toute restriction d’accès à vos fonctionnalités habituelles.
Mettre à jour mon profil
Éléments requis : Vérification de l’adresse de facturation Mise à jour des coordonnées de contact Confirmation de votre statut actuel
mail hameçonnage Assurance Maladie
Ces messages présentent plusieurs signaux faibles. D’une part, la formulation reste approximative. D’autre part, les liens intégrés redirigent vers des noms de domaine non officiels. Enfin, l’absence de personnalisation constitue un indice supplémentaire.
Une mécanique classique d’usurpation numérique
Le phishing ciblant l’Assurance Maladie repose sur une technique bien connue. Les fraudeurs enregistrent des noms de domaine proches de ceux de l’organisme officiel. Ensuite, ils créent des pages imitant l’interface du site Ameli.
Ainsi, l’utilisateur pense se connecter à son espace personnel. En réalité, il transmet ses identifiants aux attaquants. Dans certains cas, des données bancaires sont également demandées sous prétexte de remboursement.
Ce procédé relève juridiquement de plusieurs infractions. Il s’agit notamment d’usurpation d’identité, d’escroquerie et d’atteinte à un système de traitement automatisé de données. Par conséquent, les victimes disposent de recours. Cependant, la prévention reste essentielle.
Les recommandations officielles contre le phishing par l’Assurance Maladie
L’Assurance Maladie alerte régulièrement sur ces pratiques. Elle rappelle notamment qu’elle ne demande jamais de coordonnées bancaires par courriel ou SMS.
Accéder directement à son compte via le site officiel
Ne pas transmettre d’informations sensibles par email
Signaler les messages frauduleux
En complément, l’analyse des noms de domaine reste un levier clé. En effet, de nombreux litiges reposent sur des variations typographiques ou des extensions trompeuses.
Jean-François POUSSARD est cofondateur de la société SOLIDNAMES, spécialisée dans les noms de domaine internet.
Jean-François évolue dans l'univers du droit des marques sur internet depuis le début des années 2000. Il s'intéresse à tous les enjeux liés aux noms de domaine et écrit régulièrement sur le sujet.
À propos de Faux.fr par Solidnames
FAUX.FR est un vrai site d’informations de SOLIDNAMES, société spécialisée dans les noms de domaine internet.
La vente de contrefaçon de montre Tissot est au cœur d’une décision rendue par le FORUM américain, qui ordonne le transfert du nom de domaine tissotusa.us à TISSOT SA. Cette affaire illustre les risques liés aux faux sites marchands qui usurpent l’identité d’une marque horlogère pour attirer des consommateurs avec des prix particulièrement attractifs.
Plusieurs noms de domaine cybersquattant le nom du cabinet d’avocats international pluridisciplinaire Taylor Wessing ont été utilisés pour des mails de phishing.
JD Sports obtient la fermeture d’une boutique en ligne reprenant son nom après sa victoire dans une procédure extrajudiciaire « UDRP ». Connaissez-vous JD Sports ? Il s’agit d’une chaîne de magasins proposant des baskets, vêtements de sport et accessoires de marque au style décontracté. Le site officiel de la marque en France se présente comme le « Roi […]