
Une nouvelle fraude au changement de compte bancaire
Un escroc a usurpé l’identité de Interparfums, société cotée à la bourse de Paris, lors d’une tentative de fraude au changement de compte bancaire.
Étiquettes : Usurpation d'identité par mail

Publié le mercredi 18 novembre 2020 par Jean-François POUSSARD
Saint-Gobain a été la cible d’une usurpation d’identité par mail. Un nom de domaine litigieux a envoyé de faux mails dans le but d’obtenir des transferts d’argent ou des marchandises.
La Compagnie de Saint-Gobain bénéficie avant tout d’une grande notoriété en France et à l’étranger. Rappelons que l’entreprise porte le nom de Saint-Gobain depuis l’époque du roi Louis XIV. En effet, c’est la société Saint-Gobain qui a fabriqué les miroirs de la Galerie des glaces du château de Versailles.
De nos jours, Saint-Gobain est l’un des leaders mondiaux dans le domaine des matériaux de construction. Sa marque jouit aussi d’une renommée dans le monde entier et a fait l’objet de nombreux enregistrements.
Saint-Gobain est la raison sociale de cette Compagnie mais aussi son nom commercial et son enseigne. L’entreprise a également enregistré le nom de domaine <saint-gobain.com> en décembre 1995.
Le nom de domaine litigieux <saintgobain-group.com> a été déposé le 4 juin 2020. Il est constitué de la marque et du terme descriptif « group ».
D’une façon générale, cette construction est largement utilisée dans l’écriture de noms de domaine cybersquattés. Ils sont plus précisément plébiscités par les escrocs pour des usurpations d’identité par mail. Ces escroqueries servent à des arnaques au président, à des faux ordres de virement, ect…
Le présent litige n’échappe pas à cette règle. Dans ce cas, le nom de domaine litigieux a été délibérément utilisé pour créer une adresse e-mail : « procurement@saintgobain-group.com ».
Cette dernière a usurpé l’identité d’un des employés de Saint-Gobain dans le but de tenter d’obtenir des transferts d’argent ou des marchandises.
De plus, ces faux mails signés de l’employé accompagnés d’un logo de Saint-Gobain, ont proposés à la vente de grandes quantités de marchandises. Rappelons ici que l’usurpation d’identité de Saint-Gobain est en tout état de cause un agissement et une utilisation de mauvaise foi.
Afin de déjouer les tentatives d’usurpation d’identité, une surveillance noms de domaine est nécessaire. Après un audit de noms de domaine, elle permet d’être prévenue en cas d’un nouveau dépôt potentiellement litigieux.
Si un nom paraît suspect comme celui-ci, une surveillance précise du nom de domaine nommée SecURL est recommandée. SecURL prévient par exemple ses utilisateurs de l’activation d’un serveur de messagerie mail. Il s’agit d’un indice solide de potentielle usurpation d’identité par mail.
Cela dit, Saint-Gobain obtient logiquement ici le transfert du nom de domaine litigieux en UDRP. L’entreprise, représentée par le cabinet de conseils de propriété industrielle, TMARK, remporte sa procédure extrajudiciaire <saintgobain-group.com> D2020-1884.
À propos de Faux.fr par Solidnames
FAUX.FR est un vrai site d’informations de SOLIDNAMES, société spécialisée dans les noms de domaine internet.
FAUX.FR est un site web d’actualité traitant de faux sites web vendant de la contrefaçon et de faux mails utilisés pour du phishing.
SOLIDNAMES propose des services de surveillance de marque, de rachat et de gestion de noms de domaine.
SOLIDNAMES est un bureau d’enregistrement accrédité par l’AFNIC pour l’achat de nom de domaine.
La société SOLIDNAMES a été créée par Anthony DON et Jean-François POUSSARD. L’entreprise évolue dans le coworking SOLIDPLACES à Bordeaux.
SOLIDNAMES et ses noms de prestations Brand Alert et SecURL sont des marques enregistrées, protégées et surveillées 😊.
 Des escrocs ciblent la Financière Sébastien AGUETTANT
 Les vêtements Rick Owens taillent en pièces le cybersquatting
 Ces vêtements HUE ne sont pas officiels
 Un site de phishing vise DPD
 Guess acteur majeur de l’anti-contrefaçon
 Quand Miranda Lambert défend sa marque Idyllwind sur internet
 De faux « Zadig et Voltaire » vendus sur un nom de domaine cybersquatté
Un escroc a usurpé l’identité de Interparfums, société cotée à la bourse de Paris, lors d’une tentative de fraude au changement de compte bancaire.
Étiquettes : Usurpation d'identité par mail
Thomas Concrete a été victime d’une usurpation d’identité numérique bien orchestrée. Le groupe suédois a réagi rapidement en engageant une procédure UDRP contre le nom de domaine
Étiquettes : Usurpation d'identité par mail
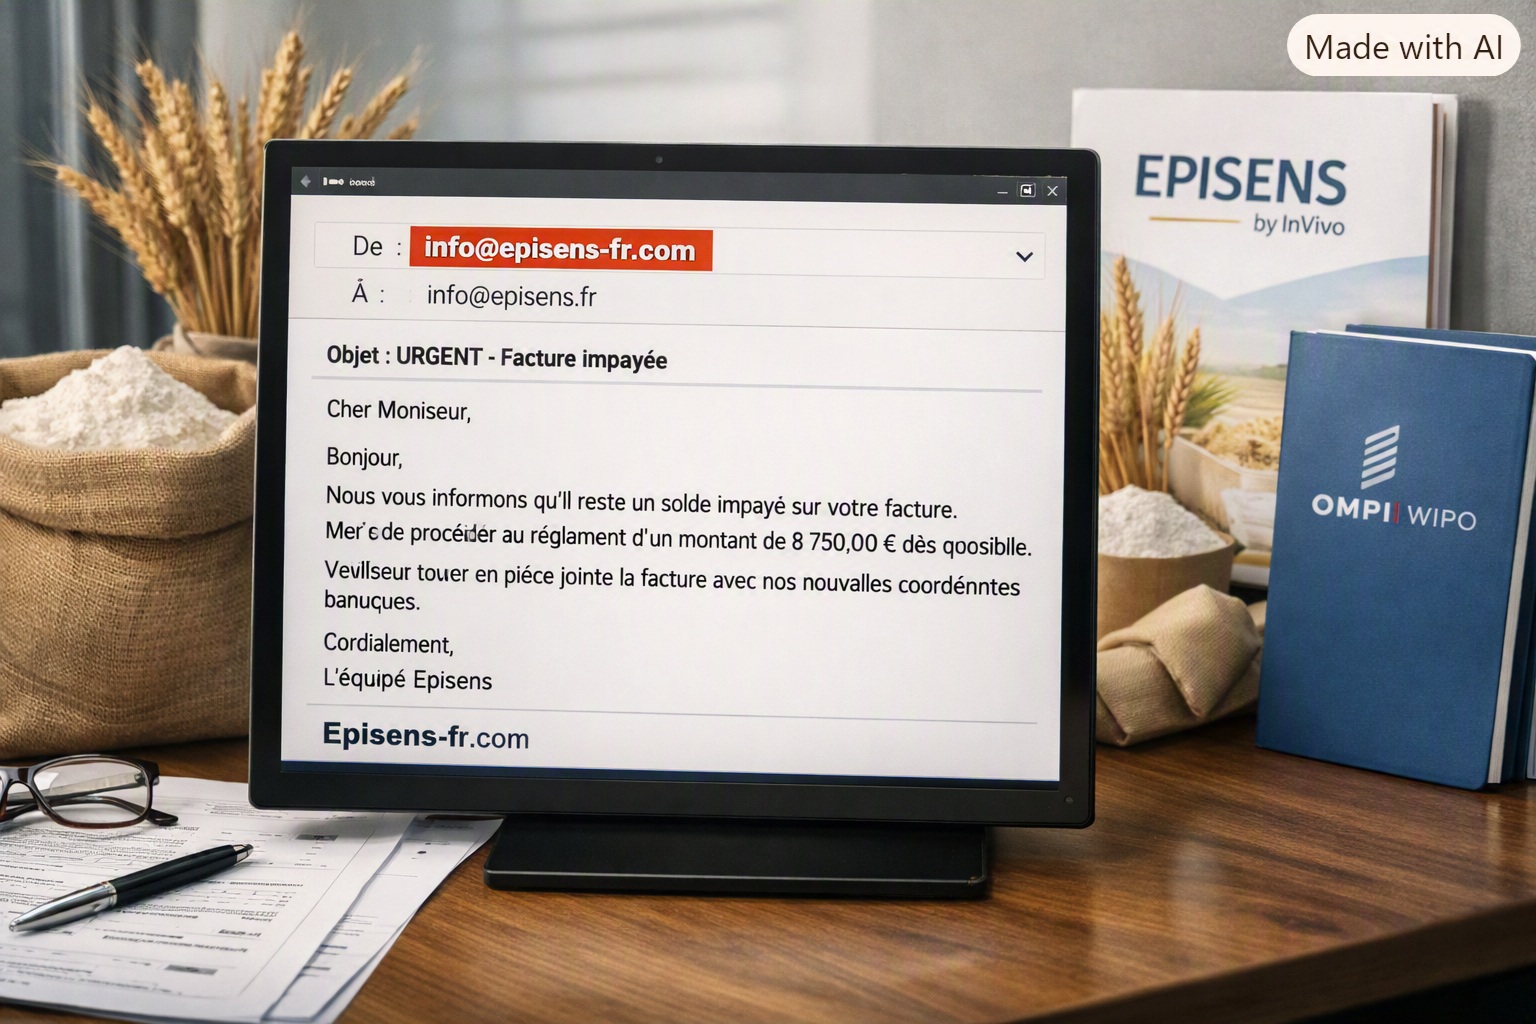
La mauvaise foi en UDRP se caractérise parfois par un détail en apparence anodin. Dans l’affaire D2026-1717 Episens by InVivo v. Thomas Hale, Mexatech, le panel de l’OMPI s’est précisément intéressé à l’ajout « -fr » au nom de domaine episens-fr.com. Un simple suffixe géographique qui, dans ce contexte, rapproche fortement le domaine litigieux de l’identité numérique d’EPISENS.
Étiquettes : Usurpation d'identité par mail