
Une campagne de phishing s’attaque à la Banque Populaire
Des mails de phishing se font passer pour la Banque Populaire pour inciter les victimes à cliquer sur un lien d’hameçonnage.
Étiquettes : Phishing, Phishing bancaire

Publié le mercredi 11 novembre 2020 par Jean-François POUSSARD
Un nom de domaine cybersquatté a imité le site web du Crédit Industriel et Commercial pour créer un site de phishing contre la banque du CIC.
En matière de phishing bancaire, il faut se méfier des apparences. Un utilisateur innocent peut rapidement se faire hacker ses données personnelles s’il n’est pas assez méfiant.
Dans le litige <cicebankfr.com> D2020-1453, le Crédit Industriel et Commercial a engagé une procédure extrajudiciaire UDRP contre un nom de domaine utilisé pour du phishing.
Rappelons que l’établissement financier est une banque de dépôts basée en France. La banque réalise des opérations financières depuis 1859. L’entreprise compte d’ailleurs plus de 4,7 millions de clients. Elle a aussi plus de 2 000 agences en France dans de grandes villes comme Bordeaux.
Comme le souligne la décision UDRP, le Crédit Industriel et Commercial utilise l’abréviation «CIC» comme marque pour ses services. La banque possède notamment plusieurs marques déposées pour des variantes de sa marque CIC. Il s’agit, entre autres, d’un enregistrement français en juin 1986 pour la marque C.I.C. Elle a aussi une marque internationale de 1992 pour CIC BANQUES.
Il est à noter que la banque CIC est propriétaire de l’enregistrement d’un certain nombre de noms de domaine qui incorporent des variantes de sa marque CIC. Elle détient notamment <cic.fr>, <cic.eu> ou <cicbank.com>. Le CIC utilise ses noms de domaine pour informer ses clients et proposer ses services bancaires en ligne.
Le nom de domaine litigieux a été acheté le 23 avril 2020. Autrement dit, <cicebankfr.com> est postérieur aux marques de la banque.
Le Crédit Industriel et Commercial rappelle qu’il détient une marque « bien connue » et une « solide réputation » dans le domaine bancaire.
Dans ce cas, l’escroc a simplement ajouté à CIC le terme générique « ebank » et le terme géographiquement descriptif « fr ». Cette construction est susceptible de tromper les consommateurs potentiels. Elle pourrait leur faire croire que le nom de domaine est approuvé par le CIC pour ses services bancaires en France.
Le pirate a imité le site web officiel de la banque CIC. Le site de phishing demande par exemple aux internautes de fournir des informations personnelles et financières comme leur numéro de compte et leur mot de passe.
Le nom de domaine a donc été clairement utilisé dans le cadre d’un hameçonnage. L’établissement financier représenté par le cabinet de propriété industrielle Meyer et Partenaires a logiquement remporté son UDRP contre ce site de phishing visant la banque CIC.
À propos de Faux.fr par Solidnames
FAUX.FR est un vrai site d’informations de SOLIDNAMES, société spécialisée dans les noms de domaine internet.
FAUX.FR est un site web d’actualité traitant de faux sites web vendant de la contrefaçon et de faux mails utilisés pour du phishing.
SOLIDNAMES propose des services de surveillance de marque, de rachat et de gestion de noms de domaine.
SOLIDNAMES est un bureau d’enregistrement accrédité par l’AFNIC pour l’achat de nom de domaine.
La société SOLIDNAMES a été créée par Anthony DON et Jean-François POUSSARD. L’entreprise évolue dans le coworking SOLIDPLACES à Bordeaux.
SOLIDNAMES et ses noms de prestations Brand Alert et SecURL sont des marques enregistrées, protégées et surveillées 😊.
 Carton rouge pour un site de faux tickets du club de football de l’Atlético de Madrid
 Un employé de Bureau Veritas à l’origine d’une usurpation numérique
 Google Authenticator ciblé par un site de phishing
 Un nom de domaine typosquatté utilisé pour un phishing visant Jacquemus
 Une boutique de contrefaçon Lafuma suspendue
 Fin de course pour le réseau de fausses chaussures XERO SHOES
 Fraude à la création de comptes fournisseur
Des mails de phishing se font passer pour la Banque Populaire pour inciter les victimes à cliquer sur un lien d’hameçonnage.
Étiquettes : Phishing, Phishing bancaire
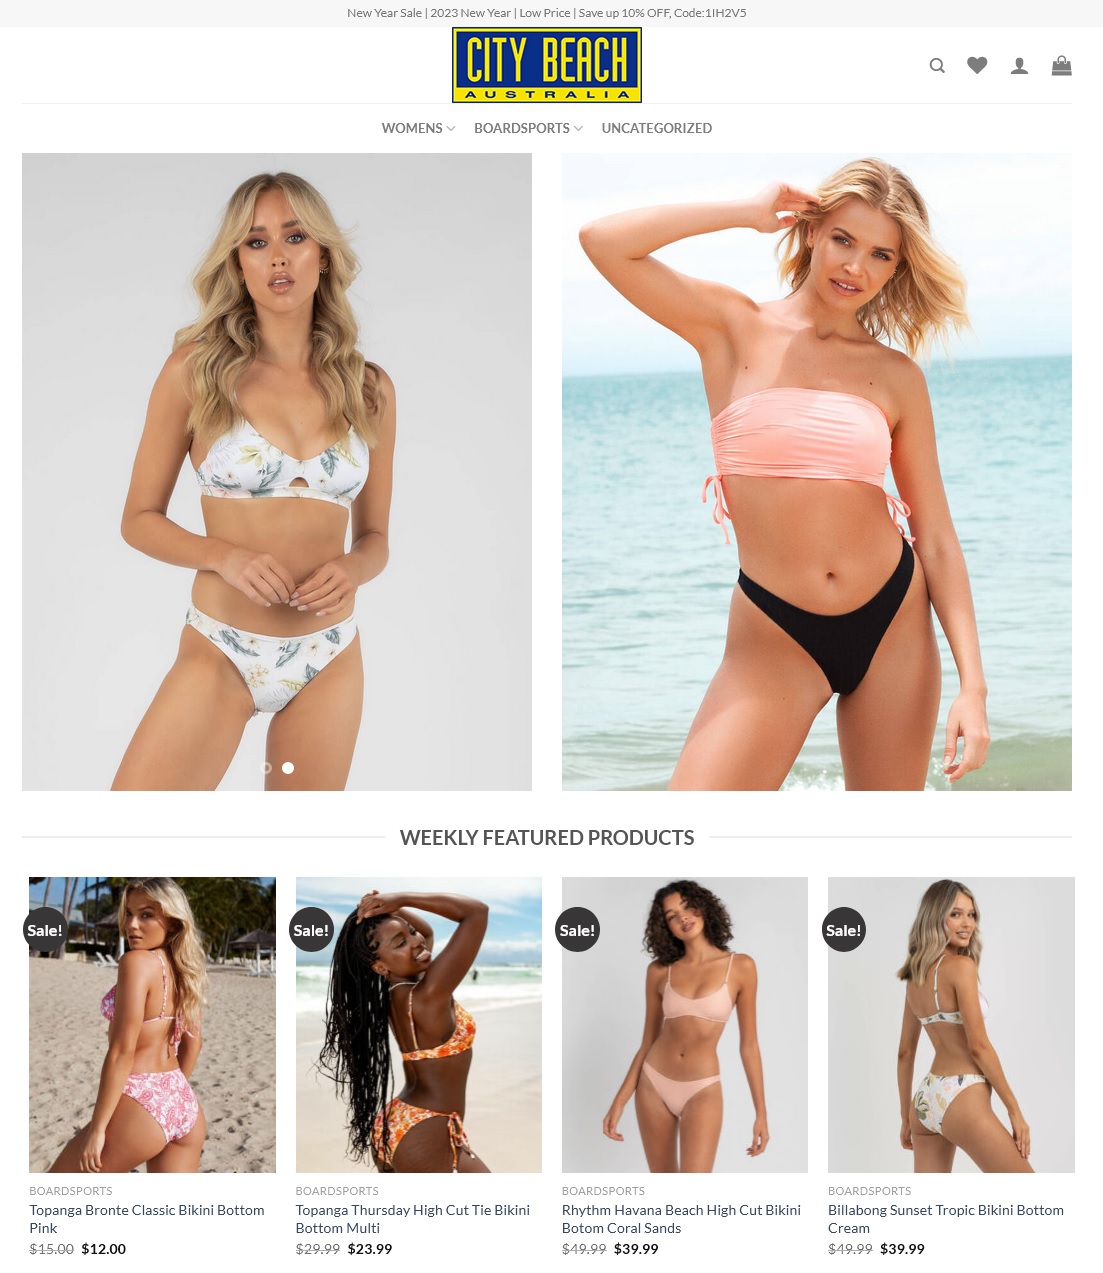
L’enseigne australienne City Beach gagne une procédure extrajudiciaire « UDRP » contre un faux site de maillots de bain. Il est vrai qu’en Australie, l’entreprise est un des leaders de la mode australienne. City Beach vend des maillots de bain tendance, du surf, du skate et de la mode urbaine pour femmes, hommes et enfants. Elle le […]
Étiquettes : Contrefaçon, Contrefaçon Vêtements, Maillots de bain
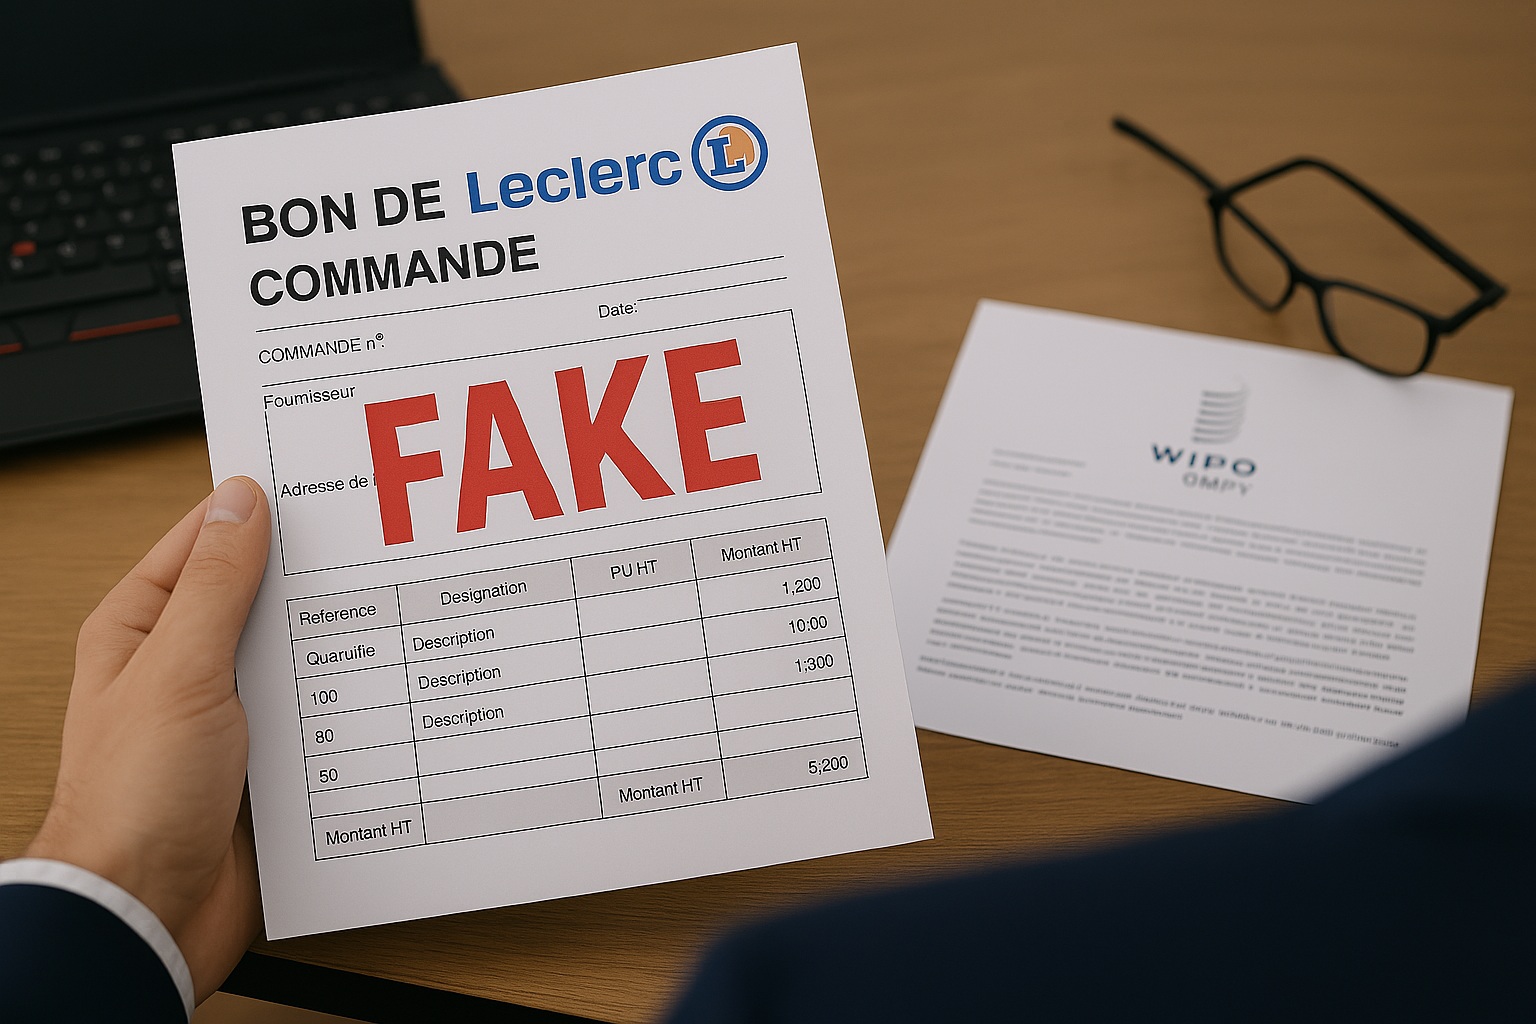
Les faux bons de commande Leclerc continuent de proliférer, mettant en danger la sécurité des fournisseurs et partenaires du groupe. Ce dernier se défend âprement comme dans cette récente décision extrajudiciaire UDRP OMPI d’avril 2025.
Étiquettes : Phishing, Usurpation d'identité par mail