Le phishing visant un cabinet d’avocats franchit un nouveau cap avec l’affaire KALLIOPÉ : un nom de domaine frauduleux permet à son titulaire d’usurper l’identité d’un associé fondateur et de proposer de fausses prestations juridiques aux clients du cabinet. Dans sa décision UDRP D2026-2824 du 4 août 2026, l’Organisation Mondiale de la Propriété Intellectuelle (OMPI) ordonne le transfert de <kalliope-laws.com> au profit du cabinet français.
Derrière cette affaire se trouve une technique particulièrement préoccupante : la reproduction presque parfaite de l’identité numérique d’un professionnel du droit, associée à l’activation de services de messagerie électronique pour donner une apparence d’authenticité aux communications frauduleuses.
KALLIOPÉ : un cabinet d’avocats français victime d’usurpation d’identité
Fondé en 2007 et établi à Paris, le cabinet KALLIOPÉ est une structure indépendante qui accompagne les entreprises, les organismes publics et les particuliers dans leurs problématiques juridiques, en France comme à l’international.
Son activité couvre plusieurs domaines du droit. Le cabinet intervient notamment en droit des affaires, en droit de la propriété intellectuelle, en droit public et en droit de l’urbanisme. Il propose ainsi des prestations de conseil et de représentation juridique à une clientèle diversifiée.
Pour protéger son identité commerciale, le cabinet dispose notamment de la marque française verbale KALLIOPÉ, enregistrée le 9 août 2019 sous le numéro 4527768, pour des prestations relevant des classes 36 et 45.
Il détient également le nom de domaine <kalliope-law.com>, enregistré dès le 23 juillet 2007 et utilisé pour son site internet officiel.
Pourtant, le 10 juin 2026, un tiers enregistre le nom de domaine <kalliope-laws.com> auprès du registrar Network Solutions. La différence paraît minime : une simple lettre « s » ajoutée au terme « law ». Toutefois, cette modification suffit à créer une adresse particulièrement crédible auprès des destinataires.
Un faux nom de domaine pour piéger les clients du cabinet
L’affaire ne relève pas d’une simple tentative de cybersquatting. Le nom de domaine litigieux sert concrètement à organiser une fraude par e-mail.
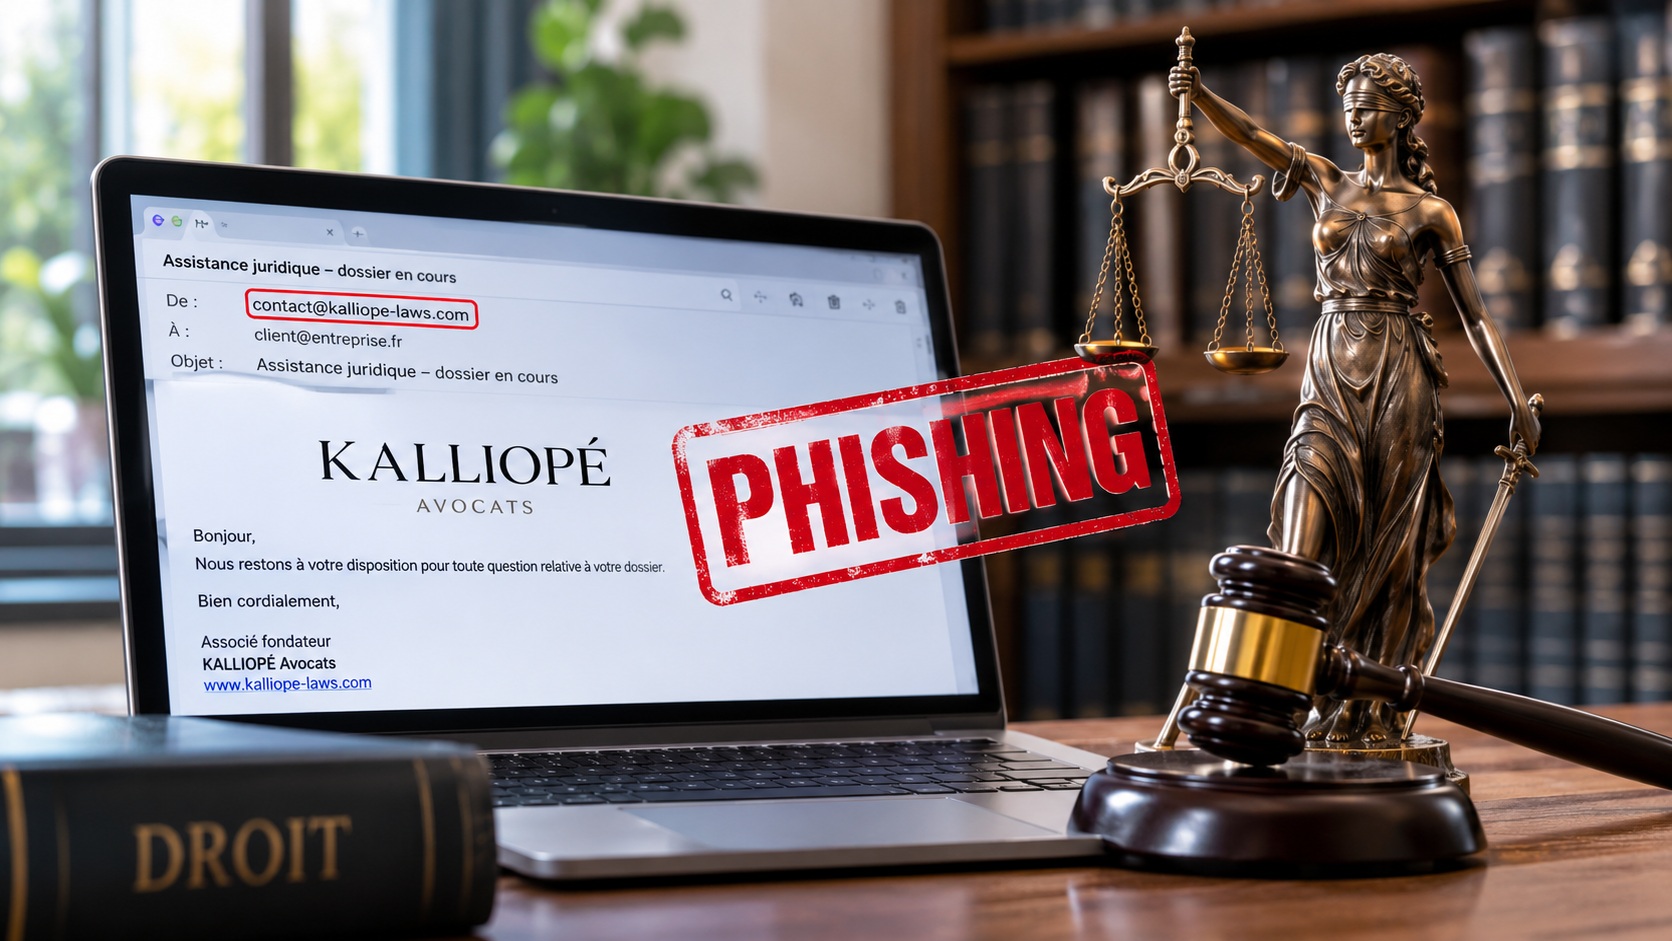
L’adresse électronique « […]@kalliope-laws.com » associée au nom de domaine contesté a été utilisée pour envoyer des e-mails frauduleux. Leur auteur se fait passer pour l’un des associés fondateurs du cabinet KALLIOPÉ et prétend proposer une assistance juridique aux clients du cabinet.
La manœuvre repose sur une reproduction particulièrement soignée de l’identité du plaignant. Le message frauduleux reprend notamment la signature électronique de l’associé, son adresse postale ainsi que l’adresse du site internet officiel du cabinet. Il présente également une proposition au nom de KALLIOPÉ.
Cette accumulation d’éléments vise à rassurer le destinataire et à lui faire croire qu’il échange réellement avec son conseil juridique habituel.
Le site associé au domaine frauduleux affiche pourtant uniquement une page indiquant que sa mise en ligne est prochaine. Mais cette apparente inactivité ne signifie absolument pas que le nom de domaine reste sans danger.
Les enregistrements MX : un indice déterminant du phishing
L’un des aspects les plus intéressants de cette décision concerne les enregistrements MX (Mail Exchange).
Ces enregistrements permettent d’associer un nom de domaine à des serveurs de messagerie. Leur activation autorise donc la création d’adresses électroniques utilisant le domaine concerné.
Dans cette affaire, la formation administrative de l’OMPI souligne expressément que cette configuration engendre un risque important d’attaques d’hameçonnage (phishing).
Ce risque ne relève pas d’une simple hypothèse. Il s’est concrétisé puisqu’un courriel a effectivement été envoyé depuis le nom de domaine litigieux à l’un des clients du plaignant.
La décision souligne ainsi que le défendeur a déjà entrepris des démarches actives pour exploiter l’activation des enregistrements MX à des fins frauduleuses.
Plus encore, la reproduction méticuleuse de l’identité du cabinet ne peut être considérée comme accidentelle. Elle témoigne d’une intention délibérée de tromper le destinataire et de lui faire croire que le message provient réellement de KALLIOPÉ.
Cette analyse rappelle qu’un nom de domaine peut constituer un instrument de fraude même en l’absence de véritable site internet. La seule capacité à envoyer des e-mails sous une identité proche de celle d’un professionnel suffit à créer un risque sérieux pour ses clients.
Une décision UDRP favorable au cabinet KALLIOPÉ
Le cabinet dépose sa plainte auprès du Centre d’arbitrage et de médiation de l’OMPI le 29 juin 2026. Le défendeur, Bernard Germanier, domicilié en Suisse, ne présente aucune réponse à la procédure.
L’expert unique, Willem J. H. Leppink, examine successivement les trois conditions prévues par la procédure UDRP.
Premièrement, il constate la similarité prêtant à confusion entre la marque KALLIOPÉ et le nom de domaine <kalliope-laws.com>. La marque est reproduite dans son intégralité, à l’exception de son accent, et l’ajout du terme « laws » ne permet pas d’écarter cette similarité.
Deuxièmement, le défendeur ne démontre aucun droit ni intérêt légitime sur le nom de domaine. L’expert rappelle notamment que l’utilisation d’un nom de domaine pour des activités illicites, telles que le phishing, l’usurpation d’identité ou la fraude, ne peut jamais constituer un intérêt légitime.
Troisièmement, l’utilisation frauduleuse du domaine caractérise la mauvaise foi. L’exploitation de l’identité du cabinet et l’envoi de messages trompeurs à ses clients démontrent une volonté délibérée de créer une confusion avec le plaignant.
Le 4 août 2026, l’expert ordonne donc le transfert de <kalliope-laws.com> au profit du cabinet KALLIOPÉ.
Les cabinets d’avocats, des cibles privilégiées de l’usurpation par e-mail
Cette affaire illustre une menace qui touche régulièrement les professions juridiques. La relation de confiance entre un avocat et son client constitue un terrain particulièrement favorable aux tentatives de fraude. Un faux message évoquant un dossier en cours, une consultation ou une proposition d’assistance juridique peut facilement susciter une réaction du destinataire.
Plusieurs affaires similaires publiées sur Faux.fr témoignent de cette tendance, notamment les tentatives d’usurpation visant August Debouzy, Alerion Avocats, Linklaters et Taylor Wessing.
D’autres alertes concernent également des escroqueries par faux e-mails de cabinets d’avocats, des tentatives de fraude contre un cabinet juridique ou encore une usurpation d’identité visant un avocat.
La décision KALLIOPÉ rappelle enfin l’importance d’une surveillance active des noms de domaine et de leurs configurations techniques. La détection des enregistrements suspects, mais également le contrôle des enregistrements MX, peuvent permettre d’identifier des menaces avant même qu’un site frauduleux ne devienne visible.
Pour les cabinets d’avocats, la protection de leur identité numérique ne se limite donc pas à la réservation de leur nom de domaine officiel. Elle implique également une vigilance permanente face aux variantes frauduleuses susceptibles de servir à des campagnes de phishing.